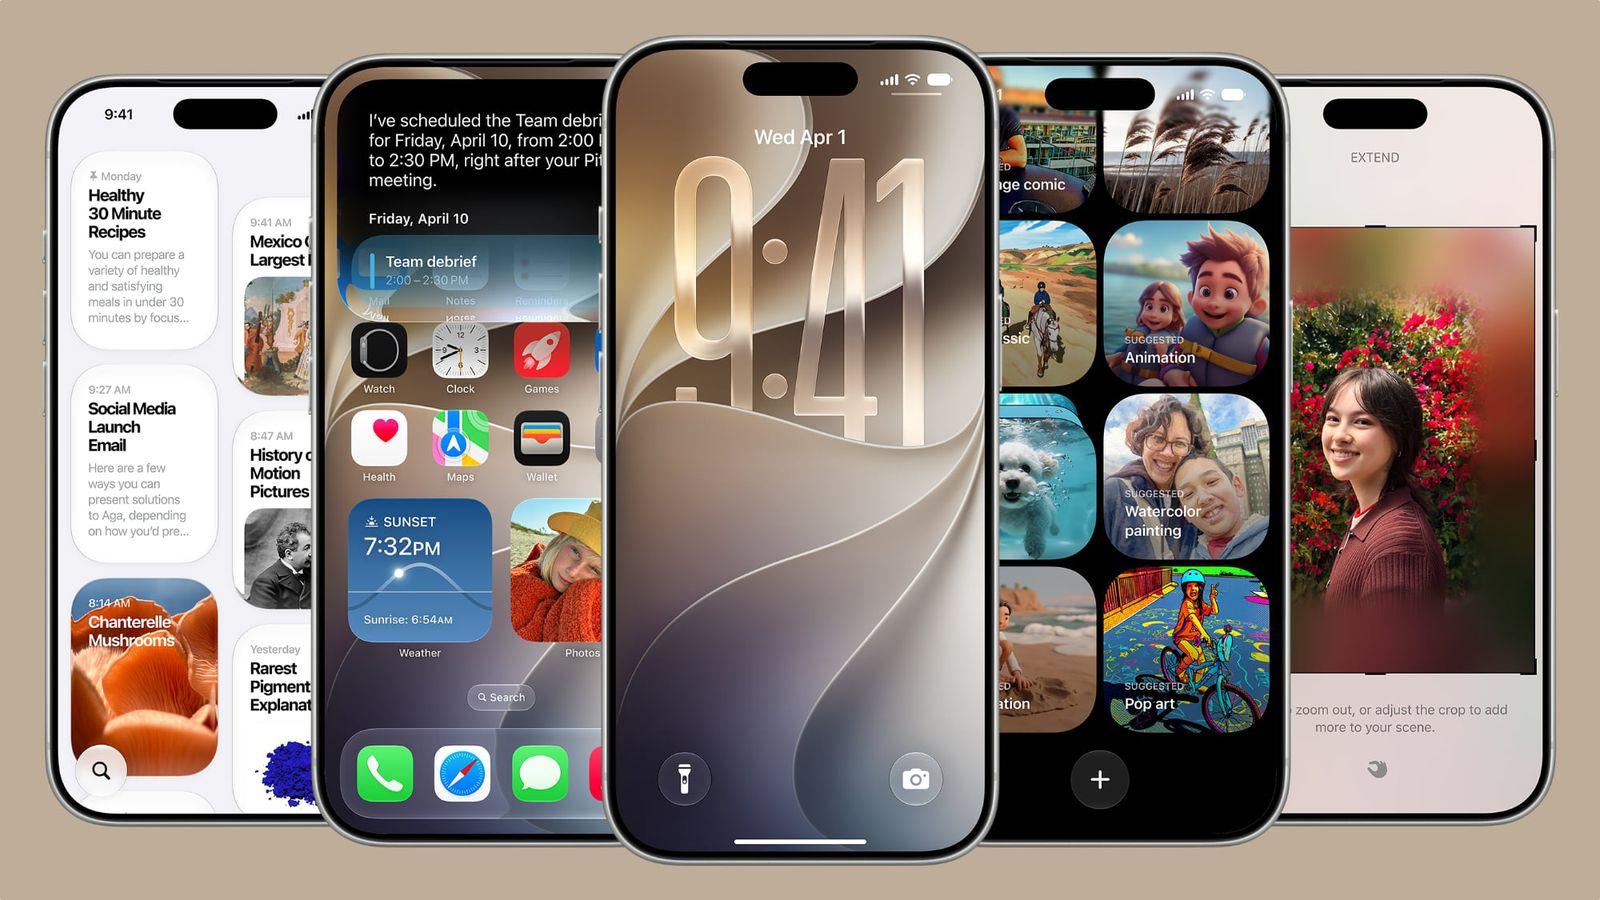

Apple ha avviato la distribuzione di una nuova tornata di aggiornamenti software destinati a iPhone, iPad e Mac. Sono ora disponibili iOS 27.0.1, iPadOS 27.0.1 e macOS 27.0.1 Golden Gate, insieme agli update dedicati ai dispositivi rimasti sulle precedenti versioni dei sistemi operativi: iOS 26.7.1, iPadOS 26.7.1, macOS Tahoe 26.7.1 e macOS Sequoia 15.8.1.
Gli aggiornamenti intervengono su diversi problemi di funzionamento, ma soprattutto introducono una correzione di sicurezza considerata particolarmente rilevante per chi utilizza ancora le versioni precedenti dei software Apple.
iOS 27.0.1 corregge alcuni problemi sui nuovi iPhone
Con iOS 27.0.1, Apple si concentra su una serie di anomalie emerse dopo il debutto di iOS 27. L’aggiornamento risolve innanzitutto un problema che poteva provocare il riavvio di iPhone 18 Pro e iPhone 18 Pro Max in seguito a un tentativo di autenticazione Face ID non riuscito.
La nuova versione interviene anche sul comparto fotografico. In alcuni casi, infatti, le immagini scattate con zoom 2x e apertura f/1.48 potevano mostrare un artefatto cromatico su un numero limitato di iPhone 18 Pro e iPhone 18 Pro Max.
Apple ha inoltre corretto un malfunzionamento del touchscreen che poteva verificarsi aprendo contemporaneamente il Centro Notifiche e il Centro di Controllo. A differenza degli altri problemi, questa anomalia poteva interessare anche modelli di iPhone diversi dalla nuova generazione.
Per iPadOS 27.0.1, la società indica invece più genericamente la presenza di correzioni di bug e miglioramenti alla stabilità del sistema.
Aggiornamento di sicurezza per i dispositivi con iOS 26 e macOS precedenti
Particolarmente importante è il rilascio di iOS 26.7.1, iPadOS 26.7.1, macOS Tahoe 26.7.1 e macOS Sequoia 15.8.1, che risolvono la vulnerabilità identificata con la sigla CVE-2026-86950 e relativa al framework CoreGraphics.
La falla era legata a un problema di scrittura oltre i limiti della memoria. Attraverso l’elaborazione di un file appositamente modificato, un aggressore avrebbe potuto sfruttare la vulnerabilità per ottenere l’esecuzione arbitraria di codice sul dispositivo.
Secondo quanto comunicato da Apple, esistono segnalazioni secondo cui la vulnerabilità potrebbe essere stata utilizzata nell’ambito di un attacco estremamente sofisticato e mirato contro specifici individui. Gli episodi segnalati avrebbero riguardato dispositivi equipaggiati con versioni di iOS precedenti a iOS 27.
Apple ha risolto il problema introducendo controlli più rigorosi sui limiti della memoria. La vulnerabilità è stata segnalata alla società dal team Meta Product Security.
Nessuna CVE indicata per iOS 27.0.1
Al momento Apple non ha associato vulnerabilità CVE specifiche a iOS 27.0.1, iPadOS 27.0.1 e macOS 27.0.1 Golden Gate. La correzione relativa a CVE-2026-86950 risulta quindi destinata principalmente ai dispositivi ancora basati sulle precedenti generazioni dei sistemi operativi.
Per questo motivo, chi utilizza ancora iOS 26, iPadOS 26, macOS Tahoe 26 o macOS Sequoia dovrebbe installare quanto prima gli aggiornamenti disponibili, soprattutto alla luce delle indicazioni relative a un possibile sfruttamento della vulnerabilità in attacchi mirati.





Scrivi un commento